Apple heeft nieuwe beveiligingsupdates uitgerold voor oudere iPhones om een gevaarlijk lek te dichten dat bekendstaat als Coruna. Het gaat om de updates iOS 15.8.7 en iOS 16.7.15 waarmee toestellen tot de iPhone 6s worden beschermd.
De schrik zat er behoorlijk in toen Florine en Paulette Stijger erachter kwamen dat hun Instagram-account was gehackt. Na wekenlange pogingen lukte het de oprichters van modelabel STYGR om weer toegang te krijgen. Pas daarna ontdekten de zussen wat de internetcrimineel in de tussentijd had aangericht.
Het lijkt wel een soap rondom de iPhone-hacksoftware Coruna. Langzamerhand komt boven water wie het inzet, bij wie het gebruikt wordt en wie de mogelijke ontwikkelaar is. En het ziet ernaar uit dat de Verenigde Staten het zichzelf erg lastig hebben gemaakt.
Cybercriminelen gebruiken momenteel een nare en doordachte truc om wachtwoorden en privégegevens te stelen. Ze doen zich voor als een officiële beveiligingscontrole van Google, maar in werkelijkheid installeren ze kwaadaardige software in je browser.
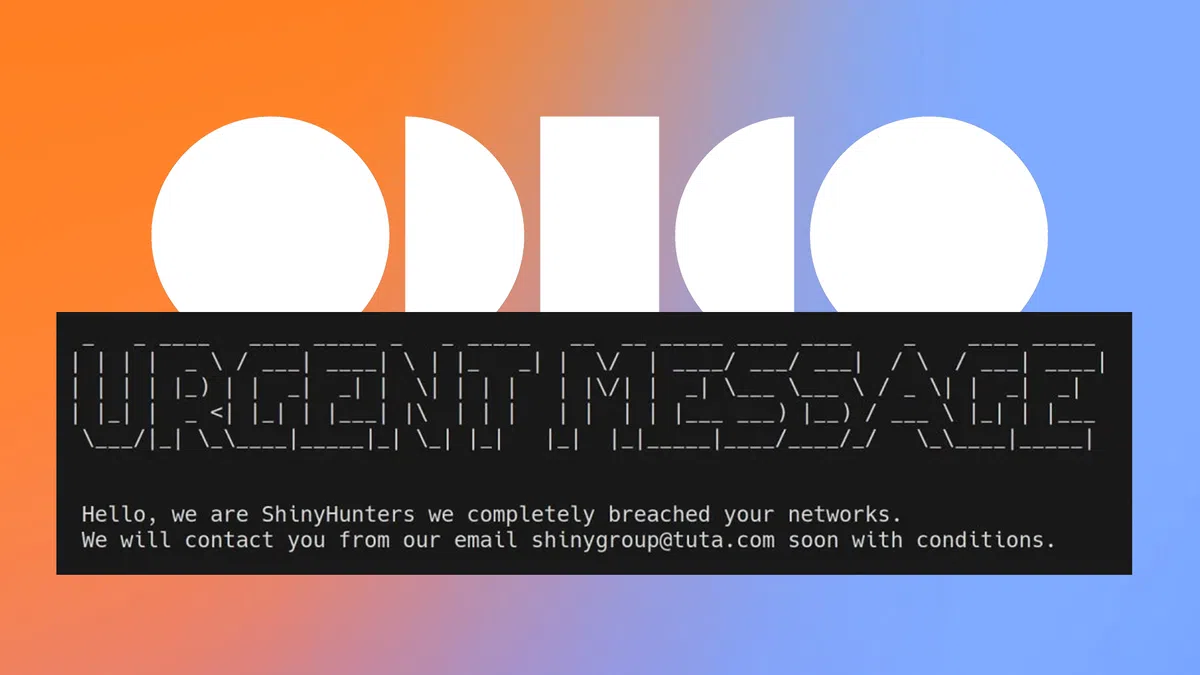
De internetcriminelen die telecomprovider Odido hebben gehackt hebben alle resterende gestolen klantgegevens openbaar gemaakt. De hackers hadden eerder nog plannen om de data in delen vrij te geven om zo de aandacht van het publiek vast te houden, maar besloten uiteindelijk om alles in één keer te publiceren.
Odido heeft geweigerd om de cybercriminele groep Shinyhunters het geëiste losgeld te betalen. De groep dreigde met een deadline die Odido heeft laten verstrijken. Om te laten zien dat het menens is, zijn nu gegevens van honderdduizenden huidige en oud-klanten op het dark web gepubliceerd.
In 2025 is in Nederland van 65 ransomware incidenten aangifte gedaan bij de politie. Bij 40 incidenten schoten incident-response bedrijven te hulp. Toegang wordt meestal verkregen door misbruik van kwetsbaarheden en accountovernames. Relatief meer incidenten begonnen met een accountovername in 2025, ten opzichte van 2024. Niet elk slachtoffer van ransomware wordt bijgestaan door een van de incident response-bedrijven die hebben bijgedragen aan dit jaarbeeld, of doet aangifte. Het daadwerkelijke aantal incidenten ligt daarom waarschijnlijk hoger. In totaal zijn er het afgelopen jaar 39 unieke ransomware-families waargenomen. Welke families het meeste zijn waargenomen, en meer, lees je in het Ransomware Jaarbeeld 2025.
De hackers achter de datadiefstal bij providers Odido en Ben hebben zich bekendgemaakt. Het gaat om Shinyhunters, een cybercriminele groep die momenteel druk uitoefent op Odido om meer dan een miljoen euro te verkrijgen. Zo niet? Dan lekken ze de data.
Na de recente cyberproblemen bij Odido is nu ook RTL slachtoffer geworden van een hack. Afgaand op de eerste berichten van moederbedrijf RTL Group lijkt de schade echter mee te vallen. Althans, voor het Nederlandse deel.
Het Centraal Bureau voor de Statistiek (CBS) onderzoekt elk jaar in welke mate het mkb bepaalde ICT-veiligheidsmaatregelen treft. Een paar cijfers: slechts 29% van de mkb-bedrijven maakt een risico-analyse en maar 9% doet aan verplichte trainingen voor medewerkers. Er valt dus nog veel te winnen op het gebied van digitale weerbaarheid. Hoe effectief is de inzet van samenwerkingsverbanden om het mkb hierin te stimuleren?
Nederlandse bedrijven zijn Europese koploper wat betreft het gebruik van clouddiensten en het benutten van data. We regelen vrijwel alles online en graag zo centraal mogelijk. Dat maakt bepaalde dataknooppunten extra gevoelig voor cybercriminelen. Dat ervaarde ook een aanbieder van een landelijke dienst, waar iets kleins als een cookie-instelling, tot grote problemen leidde.
Het Nationaal Cyber Security Centrum (NCSC) vervult al jarenlang een centrale rol als meldpunt voor kwetsbaarheden binnen de digitale infrastructuur van de Rijksoverheid en vitale organisaties. Securityonderzoekers van buiten het NCSC leveren daarbij een onmisbare bijdrage. Met hun expertise fungeren zij als verlengstuk van ons Fusion Centre en helpen zij actief mee om digitale risico’s tijdig te signaleren. Hun CVD-meldingen dragen aantoonbaar bij aan het versterken van de digitale weerbaarheid van Nederland.
Er zijn ernstige kwetsbaarheden in FortiOS, FortiProxy, FortiWeb en FortiSwitchManager gevonden medio december 2025. Onderzoekers meldden toen actief misbruik van de kwetsbaarheden met kenmerk CVE-2025-59718 en CVE-2025-59719. Update: de beveiligingsupdates bieden onvoldoende bescherming.
Stel je voor: het is maandagochtend. Terwijl de meeste teams nog opstarten, komt er in jouw sector een melding binnen over een nieuwe ransomware-campagne. Een paar uur later volgen de eerste bevestigingen: meerdere organisaties zijn al geraakt en de impact loopt snel op. De indicators of compromise (IOC’s), zoals IP-adressen, domeinnamen en file-hashes worden gedeeld, maar nog via losse spreadsheets, pdf'jes, CSV’s of e-mails. Tegen de tijd dat jouw Security Operations Center (SOC) deze informatie handmatig heeft overgenomen en in de beveiligingstools heeft geladen, is de aanval alweer een stap verder in de aanvalsketen.
Op donderdag 29 januari van 11:00 tot 12:00 uur organiseren we samen met de NCTV een tweede webinar over de Cyberbeveiligingswet. Dit keer zoomen we in op de zorgplicht - één van de kernverplichtingen uit de Cyberbeveiligingswet - en bespreken we de bestuurlijke verantwoordelijkheid & opleidingsplicht.
Business Email Compromise (BEC) is op dit moment een van de snelst groeiende vormen van digitale oplichting. Bij BEC doen criminelen zich voor als een persoon die binnen een organisatie wordt vertrouwd - vaak een directeur of leidinggevende (CEO-fraude). In dit artikel lees je meer over hoe BEC-aanvallen typisch verlopen, hoe je ze kunt herkennen en op welke manieren je jouw organisatie hiertegen kunt wapenen.
Per 1 januari 2026 zijn het Digital Trust Center (DTC) en het Nationaal Cyber Security Centrum (NCSC) samengevoegd. Hierdoor is het NCSC nu voor 2,4 miljoen Nederlandse organisaties het aanspreekpunt voor digitale weerbaarheid. Met een vernieuwde website, uitgebreid aanbod aan kennis en 24/7 bereikbaarheid versterkt het NCSC de digitale weerbaarheid van Nederland.

 Login